



Адрес: Липецк, Площадь Победы, д.8, 1 этаж, (Здание "Липецкгражданпроект")
E-mail: myiz90x@gmail.com
Часы работы: Пн-Пт с 8:00 до 17:00
После переустановки не открываются файлы EFS: что проверять в сертификатах и резервных копиях
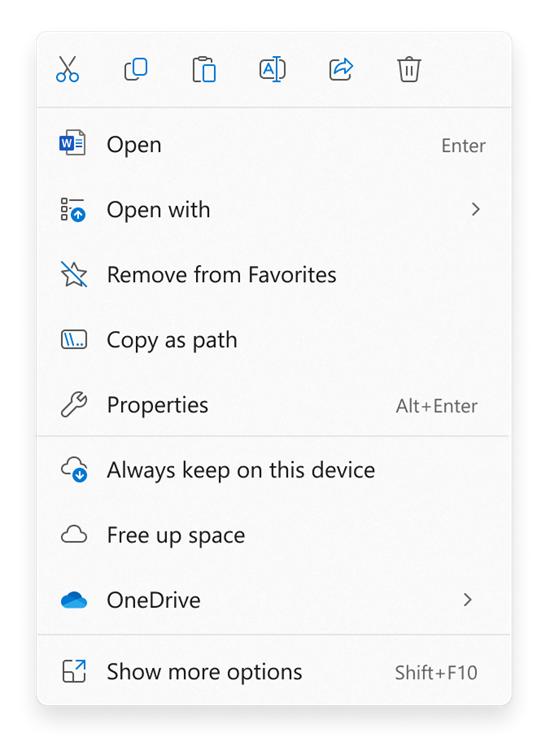
Microsoft Windows: переход к свойствам файла через Проводник. Для EFS дополнительно проверяют шифрование и сертификаты; обычные разрешения не заменяют закрытый ключ.
© Microsoft. Used with permission from Microsoft. · источник и условия использования · Microsoft screenshot permissions
EFS нельзя восстановить одной сменой владельца
После переустановки Windows старые документы видны, но не открываются. Если они были зашифрованы Encrypting File System, новая учётная запись с тем же именем не получает автоматически прежние ключи.
EFS защищает отдельные файлы на NTFS и использует сертификаты и закрытые ключи. BitLocker защищает том другим механизмом, а DACL определяет обычные разрешения. Успешное открытие зашифрованного тома или получение Full Control ещё не означает доступ к содержимому EFS. [1], [2]
Сначала установите, действительно ли файл использует EFS. Не создавайте новые сертификаты «на замену старому» и не меняйте содержимое оригиналов до сохранения доступного исходного состояния.
- ТомДоступен ли накопитель и разблокирован ли BitLocker
- РазрешенияРазрешено ли пользователю обратиться к файлу
- Криптографический доступЕсть ли подходящий закрытый ключ EFS
Схема редакции «Мы из 90х».
Посмотрите сведения о конкретном файле
В командной строке выполните:
Командная строка
cipher /c "D:\Archive\secret.docx"Подставьте существующий путь. Команда показывает сведения о зашифрованном файле, в том числе доступные данные о сертификатах пользователей и восстановления. Сохраните идентификаторы и сопоставляйте их с найденными сертификатами. [2]
Дополнительно посмотрите «Свойства» → «Общие» → «Дополнительно» и признак шифрования содержимого. Цвет имени в Проводнике зависит от настроек отображения и не является единственным надёжным признаком.
Если команда не может прочитать сам объект, сначала разберите ошибку доступа, состояние тома или пути. Не объявляйте EFS подтверждённым только потому, что файл перестал открываться после переустановки.
Найдите сохранённый PFX и не перепутайте его с CER
Ищите сделанную ранее резервную копию сертификата и ключа, защищённую паролем. У PFX может быть нужный закрытый ключ; CER обычно содержит открытый сертификат и не обеспечивает расшифровку сам по себе.
Проверьте свои резервные носители, прежние инструкции администратора и резервные копии. Имя вроде efs-backup.pfx не доказывает соответствие файлу: сертификат нужно сопоставить по идентификатору и проверить наличие пригодного закрытого ключа.
Пароль PFX и сам файл ключа храните отдельно от публичных сообщений. Не передавайте ключевой контейнер вместе с секретным документом случайному онлайн-сервису «восстановления». Такой файл предоставляет доступ к данным, для которых этот ключ подходит.
| Материал | Возможность |
|---|---|
| CER без закрытого ключа | Идентификация сертификата, не расшифровка |
| PFX с подходящим закрытым ключом | Кандидат для восстановления доступа |
| Новый сертификат после переустановки | Не заменяет старый ключ автоматически |
| Копия старого профиля | Материал для исследования, не готовая гарантия |
Учебная таблица редакции.
Проверьте личное хранилище сертификатов
Команда certmgr.msc открывает хранилище текущего пользователя. Просмотрите «Личное» → «Сертификаты», назначение сертификата и сведения о наличии соответствующего закрытого ключа.
Для первичного обзора в PowerShell:
PowerShell
Get-ChildItem Cert:\CurrentUser\My |
  Select-Object Subject, Thumbprint, HasPrivateKey
Сравните Thumbprint с данными нужного EFS-файла. HasPrivateKey показывает связь с закрытым ключом, но его фактическая доступность также зависит от профиля, поставщика и защиты ключа. Просмотр хранилища через Certificate provider описан Microsoft. [3]
Текущий сертификат EFS можно посмотреть через cipher /y. Он не обязательно совпадает с тем, которым зашифрован старый документ. Для восстановления нужен подходящий ключ, а не любой сертификат с назначением EFS.
Импортируйте подходящую резервную копию в нужного пользователя
Если найден соответствующий PFX и известен его пароль, используйте мастер импорта сертификатов для текущего пользователя, под которым предстоит читать файл. Убедитесь, что личное хранилище получило именно нужный сертификат вместе с закрытым ключом.
Проверьте поддержку EFS в редакции Windows и конфигурацию компьютера. «Шифрование устройства» и наличие BitLocker не являются подтверждением поддержки всех сценариев EFS.
После импорта попробуйте открыть копию одного файла, сохранив оригинал. Если расшифровка доступна, подготовьте проверяемую резервную копию важных документов и отдельное сохранение ключевого материала. Не запускайте массовые изменения всего архива до первого успешного чтения.
- СоответствиеСовпадает нужный сертификат
- Закрытый ключОн присутствует и доступен
- КонтекстИмпорт выполнен нужному пользователю
- ФайлКонтрольная копия действительно читается
Схема редакции «Мы из 90х».
Если прежняя Windows ещё доступна
Работающая старая система с исходным профилем и исходными учётными данными может позволить открыть файлы и экспортировать нужный ключ. Простое копирование папки профиля в новую установку не воспроизводит автоматически всю защиту и связи ключей.
Для резервного экспорта сертификата, связанного с определённым файлом, Cipher поддерживает форму:
Командная строка
cipher /x:"D:\Archive\secret.docx" "E:\KeyBackup\archive-key"Пути заменяются своими: папка назначения должна существовать на доступном безопасном носителе. Команда создаёт резервный файл ключевого материала и предлагает его защиту. Проверьте фактический результат. Без указания :efsfile экспортируется текущий сертификат EFS, который может оказаться другим. [2]
Если закрытый ключ не экспортируется, возможны разные причины, включая его отсутствие или запрет экспорта. Это не повод удалять старый профиль. Пока он позволяет читать файлы, подготовьте нужные копии поддерживаемым способом и проверьте их отдельно.
Что может сделать агент восстановления
В организации для EFS может быть заранее настроен агент восстановления. Его сертификат и соответствующий закрытый ключ позволяют восстановить файлы, в которых предусмотрен такой доступ. Порядок резервного сохранения ключей агента описан Microsoft. [4]
Нужно сопоставить агента с конкретным файлом и обратиться к администратору. Новый произвольно созданный агент после потери старых ключей не получает автоматически доступ ко всему прежнему архиву.
Не путайте учётную запись администратора, агента EFS и ключ восстановления BitLocker. Это разные полномочия и разные криптографические материалы.
Сохраните зашифрованные оригиналы, если ключ пока не найден
Не удаляйте старую установку, резервные копии и исходный профиль. Для сохранения зашифрованного файла на подходящий NTFS-носитель Robocopy поддерживает EFS RAW. Пример для одного файла:
Командная строка
robocopy "D:\Archive" "E:\EFS-preserved" "secret.docx" /EFSRAW /R:1 /W:1Это сохранение зашифрованного состояния, а не расшифровка. Подтвердите поддержку назначения, результат команды и наличие копии. Не добавляйте многопоточный /MT к EFSRAW: сочетание не поддерживается. [5]
Если устройство повреждено или такую копию получить не удаётся, дальнейший способ сохранения выбирают по состоянию носителя. Наличие списка имён не заменяет сохранение самих данных и метаданных.
Когда подходящий закрытый ключ или действовавший для файла ключ агента не найден, смена NTFS-владельца не создаёт недостающий секрет. Реальный следующий шаг — поиск исходных резервных копий и ключевого материала, а не обещание расшифровки любой утилитой.
